


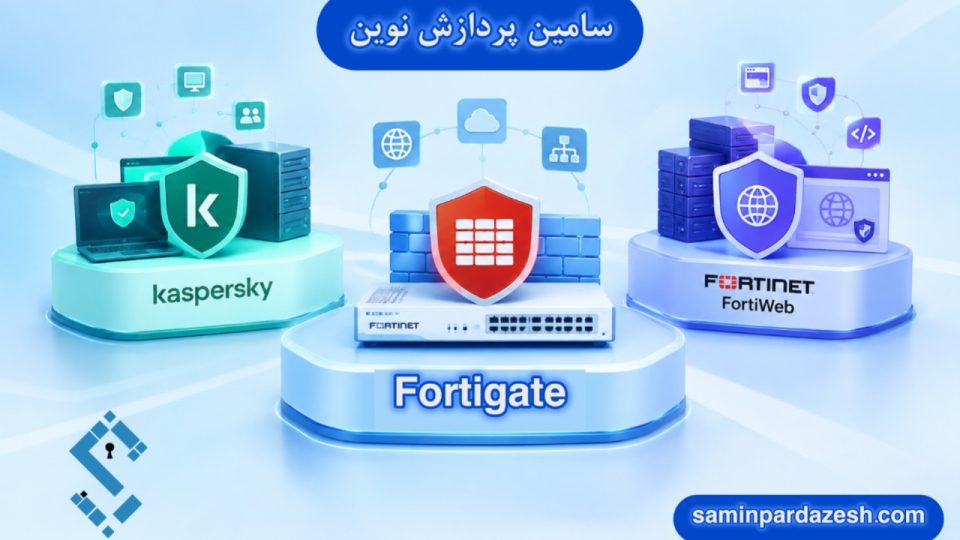

با گسترش زیرساختهای دیجیتال، سازمانها با مجموعهای از تهدیدهای امنیتی در بخشهای مختلف روبهرو هستند. سیستمهای کاربران، سرورها، شبکه داخلی، سرویسهای اینترنتی و برنامههای تحت وب هرکدام سطح متفاوتی از ریسک را ایجاد میکنند و به همین دلیل، نمیتوان با یک راهکار واحد تمام نیازهای امنیتی یک سازمان را پوشش داد.
در این میان، دو حوزه مهم در امنیت سازمانی عبارتاند از حفاظت از Endpointها و امنیت شبکه و برنامههای تحت وب. هرکدام از این حوزهها نیازمند رویکرد، ابزارها و سیاستهای متفاوتی هستند.
حفاظت از Endpointها؛ چرا سیستمهای کاربران اهمیت دارند؟
سیستمهای کاربران و سرورها یکی از نقاط مهم در زیرساخت هر سازمان هستند. کاربران روزانه با فایلها، ایمیلها، وبسایتها، نرمافزارها و سرویسهای مختلف تعامل دارند و همین موضوع باعث میشود Endpointها یکی از بخشهای مهم در سطح حمله سازمان باشند.
در گذشته، تمرکز اصلی راهکارهای Endpoint روی شناسایی و حذف بدافزارها بود. اما با تغییر روشهای حمله، نیاز سازمانها نیز تغییر کرده است. حملات امروزی ممکن است از یک فایل مخرب یا ایمیل فیشینگ شروع شوند و پس از اجرا روی یک سیستم، رفتارهای مشکوک دیگری ایجاد کنند.
به همین دلیل، راهکارهای مدرن Endpoint Security علاوه بر شناسایی تهدیدهای شناختهشده، قابلیتهایی برای پایش رفتار و شناسایی فعالیتهای غیرعادی نیز ارائه میکنند.
تفاوت Antivirus و EDR چیست؟
آنتیویروس سنتی عمدتاً برای شناسایی و مقابله با بدافزارها طراحی شده است؛ در حالی که EDR یا Endpoint Detection and Response رویکرد گستردهتری دارد.
EDR میتواند فعالیتهای Endpointها را پایش کند، رخدادهای مشکوک را شناسایی کند و اطلاعات بیشتری درباره اتفاقات رخداده در سیستم در اختیار تیم امنیت قرار دهد.
این تفاوت بهخصوص در سازمانهایی اهمیت دارد که تعداد زیادی سیستم کاربری و سرور دارند و بررسی دستی رخدادهای امنیتی در آنها دشوار است.
در چنین شرایطی، انتخاب یک راهکار متناسب با اندازه سازمان، نوع تجهیزات، سطح تهدید و توان تیم IT اهمیت زیادی دارد. راهکارهای امنیتی Kaspersky نیز در حوزه حفاظت از Endpointهای سازمانی مورد استفاده قرار میگیرند و بسته به محصول و معماری انتخابشده، قابلیتهای مختلفی برای حفاظت و مدیریت امنیت تجهیزات ارائه میکنند.
بنابراین هنگام انتخاب راهکار Endpoint نباید تنها به نام محصول یا تعداد قابلیتهای آن توجه کرد؛ بلکه باید مشخص شود سازمان دقیقاً از چه داراییهایی محافظت میکند و چه سطحی از پایش و واکنش امنیتی مورد نیاز است.
چه سازمانهایی به راهکارهای پیشرفته Endpoint نیاز دارند؟
هرچه تعداد تجهیزات و کاربران یک سازمان بیشتر باشد، مدیریت وضعیت امنیتی Endpointها پیچیدهتر میشود.
سازمانهایی که اطلاعات حساس، سرورهای متعدد، کاربران دورکار یا تعداد زیادی سیستم متصل به شبکه دارند، معمولاً نیاز بیشتری به مدیریت متمرکز و پایش رخدادهای Endpoint خواهند داشت.
همچنین سازمان باید مشخص کند چه سیستمهایی نیاز به حفاظت دارند، چه سیاستهایی برای کاربران تعریف شده و در صورت شناسایی یک رخداد امنیتی، چه فرایندی برای بررسی و واکنش وجود خواهد داشت.
در نتیجه، Endpoint Security تنها یک نرمافزار نصبشده روی کامپیوتر نیست؛ بلکه بخشی از فرایند کلی مدیریت امنیت سازمان است.
امنیت شبکه؛ چرا Firewall همچنان اهمیت دارد؟
در کنار امنیت Endpoint، کنترل ارتباطات شبکه نیز یکی از بخشهای مهم زیرساخت امنیتی سازمان است.
شبکه سازمانی معمولاً شامل کاربران، سرورها، سرویسهای داخلی، شعب، تجهیزات مختلف و ارتباطات اینترنتی است. اگر دسترسیها و ترافیک شبکه بدون سیاست مشخص مدیریت شوند، احتمال دسترسی غیرمجاز یا سوءاستفاده از سرویسهای در دسترس افزایش پیدا میکند.
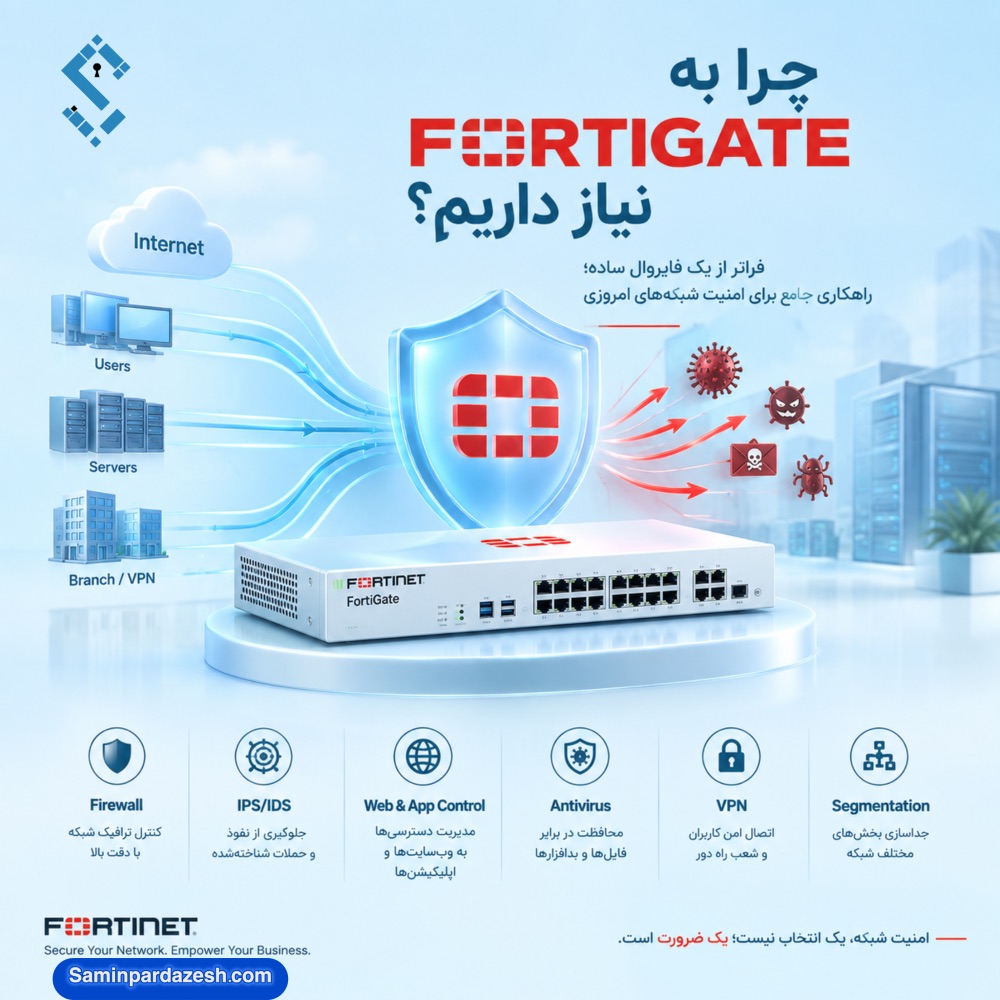
Firewall در این بخش نقش مهمی دارد و برای کنترل ترافیک و اعمال سیاستهای دسترسی بین بخشهای مختلف شبکه مورد استفاده قرار میگیرد.
FortiGate در امنیت شبکه
فایروالهای نسل جدید امکاناتی فراتر از فیلتر ساده ترافیک ارائه میکنند و بسته به مدل و پیکربندی میتوانند قابلیتهای امنیتی مختلفی را در اختیار سازمان قرار دهند.
فایروال FortiGate یکی از راهکارهای Fortinet در حوزه امنیت شبکه است که در مدلهای مختلف برای محیطهای سازمانی مورد استفاده قرار میگیرد.
انتخاب مدل مناسب FortiGate باید بر اساس عواملی مانند حجم ترافیک، تعداد کاربران، ساختار شبکه، تعداد شعب، نوع سرویسهای مورد استفاده و قابلیتهای امنیتی مورد نیاز انجام شود.
بنابراین انتخاب فایروال صرفاً بر اساس قیمت یا نام برند تصمیم مناسبی نیست و باید ظرفیت و نیاز واقعی شبکه در نظر گرفته شود.
Firewall با WAF چه تفاوتی دارد؟
یکی از اشتباهات رایج در طراحی امنیت شبکه، یکسان در نظر گرفتن Firewall و WAF است.
Firewall بیشتر در سطح شبکه و کنترل ترافیک و دسترسیها فعالیت میکند، در حالی که WAF یا Web Application Firewall تمرکز تخصصیتری روی برنامههای تحت وب و ترافیک مربوط به آنها دارد.
برای مثال، یک سازمان ممکن است برای کنترل ترافیک شبکه خود از Firewall استفاده کند، اما همزمان چندین وبسایت، سامانه تحت وب یا API نیز در اختیار کاربران اینترنت قرار دهد. در چنین شرایطی، حفاظت از لایه Application موضوع جداگانهای خواهد بود.
FortiWeb و محافظت از برنامههای تحت وب
برنامههای تحت وب میتوانند به دلیل در دسترس بودن از طریق اینترنت، در معرض انواع حملات قرار داشته باشند. علاوه بر وبسایتها، APIها نیز بخش مهمی از زیرساخت بسیاری از سرویسهای امروزی هستند.
FortiWeb راهکار WAF شرکت Fortinet است که برای محافظت از برنامههای تحت وب و APIها طراحی شده است.
WAF میتواند در معماری امنیتی سازمان برای کنترل و بررسی ترافیک برنامههای تحت وب مورد استفاده قرار گیرد و در کنار سایر کنترلهای امنیتی، یک لایه حفاظتی برای Application ایجاد کند.
البته استفاده از WAF جایگزین Firewall شبکه نیست. این دو راهکار برای سطوح متفاوتی از زیرساخت طراحی شدهاند و انتخاب هرکدام باید بر اساس معماری و نیاز سازمان انجام شود.
انتخاب راهکار امنیتی بر اساس نیاز سازمان
یکی از نکات مهم در طراحی زیرساخت امنیتی این است که ابزارها بر اساس نیاز واقعی سازمان انتخاب شوند.
در حوزه Endpoint باید تعداد تجهیزات، نوع کاربران، سرورها، سیستمعاملها و سطح پایش مورد نیاز بررسی شود.
در حوزه Network Security نیز ساختار شبکه، حجم ترافیک، تعداد شعب، سرویسهای داخلی و سیاستهای دسترسی اهمیت دارند.
برای برنامههای تحت وب نیز باید مشخص شود چه سرویسهایی در معرض اینترنت قرار دارند، چه APIهایی استفاده میشوند و چه سطحی از محافظت در لایه Application مورد نیاز است.
این رویکرد باعث میشود سازمان به جای خرید مجموعهای از ابزارهای جداگانه، ابتدا نیازهای امنیتی خود را مشخص کند و سپس برای هر بخش راهکار مناسب را انتخاب کند.
جمعبندی
امنیت سازمانی مجموعهای از حوزههای مختلف است و هر بخش از زیرساخت نیازهای خاص خود را دارد.
در بخش Endpoint، راهکارهای امنیتی میتوانند برای حفاظت و پایش سیستمهای کاربران و سرورها مورد استفاده قرار گیرند. در بخش شبکه، Firewall وظیفه کنترل ترافیک و سیاستهای دسترسی را بر عهده دارد و برای برنامههای تحت وب نیز WAF میتواند یک لایه تخصصی برای محافظت از Application و APIها ایجاد کند.
Kaspersky در بخش Endpoint Security و FortiGate و FortiWeb در حوزههای Network Security و Web Application Security قرار میگیرند و انتخاب هرکدام باید بر اساس نیاز، معماری و شرایط واقعی سازمان انجام شود.
سامین پردازش نوین نیز در حوزه راهکارهای امنیت سازمانی و زیرساخت شبکه فعالیت میکند و خدمات و راهکارهای مورد نیاز سازمانها را متناسب با نیاز فنی آنها ارائه میدهد.
سلب مسئولیت:
تیم مجله سخت افزار در تهیه محتوای رپورتاژ آگهی نقشی نداشته و مسئولیتی در قبال صحت آن ندارد.


 توسط


دیدگاهتان را بنویسید